在数字化时代,网络空间的安全性如同大厦之基。近年来,互联网安全事件层出不穷,让众多企业和组织开始重视网络安全防御体系的建设。
CC攻击,全称是ChallengeCollapsar攻击,是一种常见的DDoS攻击形式之一。通过向目标服务器发送大量请求,利用消耗有限资源的弱点,导致正常用户无法访问网站或服务。一旦遭受此类攻击,不仅会影响业务连续性,还可能给企业声誉带来难以估量的损失。
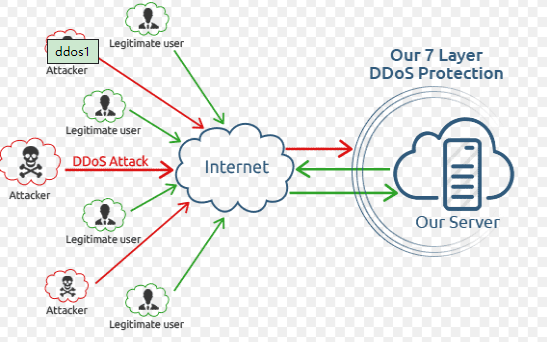
企业如何才能在网络安全的战斗中筑起一道坚固防线呢?首先,了解CC攻击的种类至关重要: - 普通型:通过模拟用户请求来消耗服务器资源。这就好比一个不速之客在您门口徘徊,不断敲门浪费时间,导致其他访客等候太久而离开。 - SQL注入型:利用SQL注入漏洞发起攻击,这种类型的CC攻击具有更强的隐蔽性和破坏力。它像是一个技术高超的小偷潜入了您的家中,在黑暗中盗取重要信息,留下隐患。
针对上述不同类型,采取针对性防护措施是企业必须重视的问题: - 加强服务器硬件和软件配置:这是抵御CC攻击的第一线。定期检查并优化系统设置与安全配置,确保其处于最佳运行状态。 - 实施反爬虫策略:通过设置合理的访问频率限制、指纹识别等技术手段来阻止恶意IP地址的频繁尝试登录或访问网站。 - 引入专业的DDoS防护服务:这些第三方服务商拥有强大的攻击检测和防御能力,在发生CC攻击时能够迅速响应并有效阻断有害流量。它们好比一群训练有素的专业安保人员,随时待命保护您珍贵的信息资产。
除此之外,建立多层次、立体化的网络安全体系也是非常关键的一步。这意味着不仅要关注边界防护措施,还应重视内部网络的安全管理与控制。通过定期进行安全风险评估、漏洞扫描和渗透测试来发现潜在威胁,并及时采取补救行动;
结语:随着信息技术的发展及应用范围不断扩大,各类网络攻击手段层出不穷,其中CC攻击因其隐蔽性强且破坏力大而备受关注。在此背景下,企业必须正视网络安全问题并积极寻求解决方案,在信息化时代中脱颖而出。